Fail ZIP Berlabel PDF: Rantaian Serangan WhatsApp MalaysiaThe ZIP File Pretending to Be a PDF: Malaysia’s WhatsApp Malware Chain
APA YANG SEBENARNYA ADA DALAM FAIL?
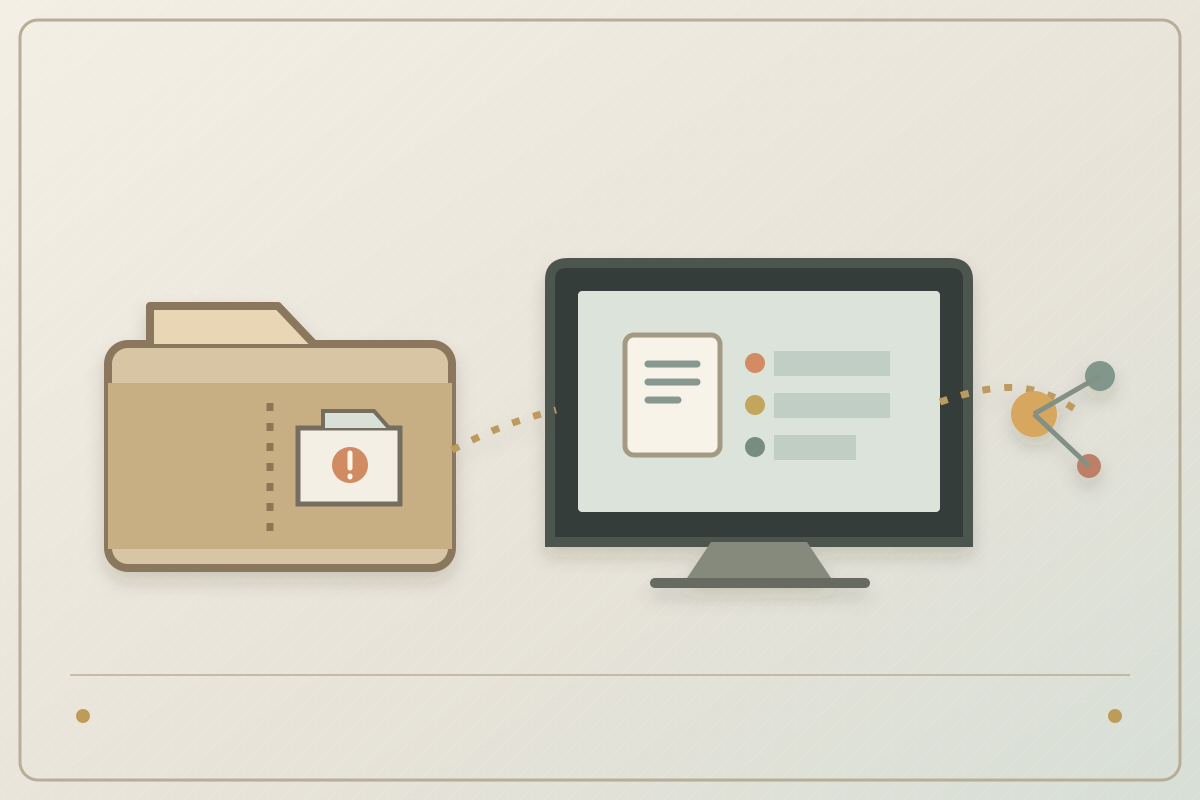
Fail yang tiba ialah arkib ZIP, kadangkala dikunci dengan kata laluan. Di dalamnya mungkin ada fail yang namanya bermula seperti PDF, tetapi sebenarnya imej cakera Windows seperti VHDX atau ISO—bayangkan sebuah pemacu tambahan yang perlu dibuka atau dipasang pada komputer. Dalam sampel lain, program Windows berada terus di dalam ZIP. Jadi, nama “PDF” pada fail atau mesej bukan bukti bahawa kandungannya dokumen.
RANTAIAN SERANGAN, LANGKAH DEMI LANGKAH
Mesej kewangan dihantar melalui akaun kenalan yang mungkin sudah diceroboh, atau oleh orang yang menyamar sebagai rakan niaga. Penerima diminta membuka fail pada PC. Jika pengguna memasang imej cakera lalu menjalankan program di dalamnya, program yang kelihatan sah boleh memuatkan fail DLL berbahaya yang diletakkan di sebelahnya. Ini dipanggil DLL side-loading: aplikasi yang dipercayai digunakan sebagai pembuka, sementara kod jahat menyamar sebagai komponen yang diperlukan.
Dalam sesetengah sampel, kod itu memasang ManageEngine UEMS Agent dan mendaftarkannya kepada pelayan kawalan penyerang. ManageEngine ialah perisian pengurusan komputer yang sah; dalam kempen ini, pemasangan agen yang tidak diminta dan pelayan kawalan luar itulah tandanya ia disalahgunakan. MyCERT turut menemui sampel lain yang menggunakan rantaian berbeza, termasuk backdoor terus. Jadi bukan semua ZIP memasang aplikasi yang sama.
BAGAIMANA WHATSAPP BOLEH TERLIBAT?
Perisian kawalan jauh itu mengambil alih komputer Windows yang dijangkiti. Jika WhatsApp Web sedang log masuk pada komputer tersebut, penyerang mungkin dapat menyalahgunakan sesi yang sudah terbuka untuk menghantar fail seterusnya kepada kenalan. Ini bukan bukti bahawa aplikasi WhatsApp pada telefon semua orang telah digodam atau bahawa penyulitan WhatsApp telah dipecahkan. Yang dikawal ialah komputer dan sesi WhatsApp Web yang terdedah.
Nama alat yang disebut dalam laporan MyCERT berbeza mengikut sampel. ManageEngine UEMS Agent muncul dalam sebahagian sampel; UltraViewer pula muncul sebagai program hos dalam sampel lain. Tiada satu nama aplikasi yang digunakan oleh semua versi, dan nama aplikasi sahaja tidak membuktikan komputer dijangkiti. MyCERT menerangkan kempen ZIP Windows ini secara berasingan daripada aplikasi APK Android.
APA YANG PATUT DIBUAT?
Jika cuma menerima fail, jangan buka, ekstrak atau pasang imej cakera itu. Telefon pengirim melalui saluran lain untuk mengesahkan, kemudian padamkan lampiran. PDF sebenar tidak memerlukan fail EXE atau DLL untuk dibaca.
Jika fail sudah dijalankan pada PC, anggap komputer itu mungkin diceroboh. Putuskan sambungan rangkaian dan jangan gunakan PC itu untuk perbankan. Daripada peranti yang bersih, hubungi bank, semak transaksi, tukar kata laluan penting, dan semak Linked Devices WhatsApp lalu log keluar sesi yang tidak dikenali. Hubungi NSRC 997 jika wang atau akaun kewangan terjejas, dan laporkan insiden kepada MyCERT.
Rujukan utama: MyCERT, MA-1493.102026 (29 Oktober 2026): https://mycert.org.my/portal/advisory?id=MA-1493.102026
SingCERT, Advisory on Malware Campaigns Spreading Through WhatsApp (28 Oktober 2026): https://www.csa.gov.sg/alerts-and-advisories/advisories/ad-2026-013/
WHAT IS ACTUALLY INSIDE?
The attachment is a ZIP archive, sometimes password-protected. Inside may be a file whose name begins with PDF, but whose real format is a Windows disk image such as VHDX or ISO—think of it as an extra drive that must be mounted on the computer. Other samples place a Windows program directly in the ZIP. A “PDF” label in a filename or message does not prove that the contents are a document.
THE ATTACK, STEP BY STEP
A financial-looking message arrives from a contact whose account may already be compromised, or from someone posing as a business contact. The recipient is asked to open the file on a PC. If the user mounts the disk image and runs the program inside, a seemingly legitimate program can load a malicious DLL placed beside it. This is called DLL side-loading: a trusted application acts as the launcher while malicious code poses as one of its required components.
In some samples, the code installs ManageEngine UEMS Agent and enrolls it with an attacker-controlled server. ManageEngine is legitimate computer-management software; in this campaign, an unexpected agent installation and an outside control server are the signs of abuse. MyCERT also analysed other samples that used different chains, including direct backdoors. Not every ZIP installs the same software.
HOW CAN WHATSAPP BE INVOLVED?
The remote-control software takes over the infected Windows computer. If WhatsApp Web is already signed in on that computer, an attacker may abuse the open session to send the next file to contacts. This does not mean that everyone’s WhatsApp phone app was hacked or that WhatsApp encryption was broken. The exposed targets are the computer and its active WhatsApp Web session.
The tool names in MyCERT’s report vary by sample. ManageEngine UEMS Agent appears in some; UltraViewer appears as a host program in another. There is no single app used by every version, and an app name alone does not prove infection. MyCERT treats this Windows ZIP campaign separately from Android APK malware.
WHAT SHOULD YOU DO?
If you only received the file, do not open, extract, or mount it. Verify with the sender using another channel, then delete the attachment. A real PDF does not need an EXE or DLL to be read.
If you ran the file on a PC, treat that computer as potentially compromised. Disconnect it from the network and do not use it for banking. From a clean device, contact your bank, review transactions, change important passwords, and check WhatsApp Linked Devices for sessions you do not recognise. Contact Malaysia’s NSRC at 997 if money or a financial account is affected, and report the incident to MyCERT.
Primary references: MyCERT, MA-1493.102026 (29 October 2026): https://mycert.org.my/portal/advisory?id=MA-1493.102026
SingCERT, Advisory on Malware Campaigns Spreading Through WhatsApp (28 October 2026): https://www.csa.gov.sg/alerts-and-advisories/advisories/ad-2026-013/
DEMO INTERAKTIF · PC DAN ANDROIDINTERACTIVE DEMO · PC AND ANDROID
Fail nampak seperti dokumen. Apa yang berlaku selepas dibuka?A file looks like a document. What happens after it is opened?
Pilih peranti, kemudian tekan langkah seterusnya. Ini UI rekaan: tiada ZIP dibuka, program dijalankan, sambungan rangkaian dibuat atau sesi WhatsApp sebenar disentuh.Choose a device, then move through the steps. This is a fictional UI: no ZIP is opened, program is run, network connection is made, or real WhatsApp session is touched.
Nota ketepatan:Accuracy note: ManageEngine UEMS ialah perisian pengurusan komputer yang sah. Dalam beberapa sampel, agen yang dipasang tanpa izin dan dikaitkan dengan pelayan penyerang memberi kawalan jauh kepada PC. Ini tidak bermaksud agen itu menyimpan token WhatsApp; sesi WhatsApp Web yang sudah terbuka pada PC mungkin disalahgunakan.ManageEngine UEMS is legitimate computer-management software. In some samples, an unauthorised agent enrolled to an attacker’s server gave remote control of the PC. This does not mean the agent stores WhatsApp tokens; an already-open WhatsApp Web session on that PC may be abused.
Lampiran tiba daripada “kenalan”An attachment arrives from a “contact”
Tolong semak penyata bayaran ini dalam komputer ya.09:14
Mesej ini contoh rekaan.This message is fictional.
Nama kenalan boleh membuat fail terasa dipercayai. Akaun pengirim mungkin diceroboh atau nama itu mungkin penyamaran.A familiar name can make a file feel trustworthy. The sender’s account may be compromised, or the name may be an impersonation.
Mesej mendesak untuk membuka dokumen kewangan, selalunya di komputer. Nama pengirim yang dikenali tidak mengesahkan fail itu selamat.An urgent request to open a financial document, often on a computer. A familiar sender name does not prove the file is safe.
Pada tahap ini, menerima atau melihat mesej sahaja belum menjalankan muatan Windows. Risiko bermula apabila penerima meneruskan arahan membuka dan menjalankan kandungan.At this point, merely receiving or viewing the message has not run the Windows payload. Risk begins if the recipient follows the instructions to open and run its contents.
Nama fail nampak PDF; kandungannya arkibThe name looks like a PDF; the contents are an archive
Windows memaparkan arkib. Sesetengah sampel mengandungi VHD/VHDX/ISO/IMG yang perlu dipasang sebagai pemacu sebelum fail di dalamnya kelihatan.Windows shows an archive. Some samples contain a VHD/VHDX/ISO/IMG that must be mounted as a drive before its files are visible.
Membuka senarai ZIP sahaja tidak sama dengan menjalankan program. Serangan dalam laporan memerlukan pengguna membuka atau mengekstrak, kemudian menjalankan kandungan Windows.Viewing the ZIP listing is not the same as running a program. The reported chain requires the user to open or extract it, then run Windows content.
Pemacu dipasang; program yang nampak sah dibukaThe image is mounted; a seemingly legitimate program opens
Penyata bayaranPayment statement
Satu program bertandatangan digital boleh kelihatan seperti aplikasi sah atau pemapar dokumen. Sampel berbeza menggunakan hos yang berbeza.A digitally signed program can look like a legitimate app or document viewer. Different samples use different host programs.
Dalam rantaian DLL side-loading, program hos memuatkan DLL jahat yang diletakkan bersamanya. Ini berlaku selepas pengguna menjalankan kandungan; bukan kerana WhatsApp memaparkan mesej.In a DLL side-loading chain, the host program loads a malicious DLL placed beside it. This occurs after the user runs the content; it is not caused by WhatsApp displaying a message.
Desktop terus nampak normal ketika muatan dipasangThe desktop still looks normal while the payload installs
Status rekaan: dipasang tanpa kebenaran · didaftarkan ke pelayan kawalan luarFictional status: installed without authorisation · enrolled to an outside control server
Dokumen mungkin terbuka atau aplikasi terus kelihatan seperti biasa. Ketiadaan pop-up pelik tidak membuktikan PC bersih.The document may open and the desktop may look normal. No strange pop-up does not prove the PC is clean.
Dalam sebahagian sampel, DLL memasang ManageEngine UEMS Agent yang sah tetapi dikonfigurasi tanpa izin untuk kawalan jauh. Sampel lain menggunakan backdoor berbeza; bukan semua memasang ManageEngine.In some samples, the DLL installs the legitimate ManageEngine UEMS Agent but enrols it without authorisation for remote control. Other samples use different backdoors; not all install ManageEngine.
Sesi WhatsApp Web yang sudah terbuka mungkin disalahgunakanAn already-open WhatsApp Web session may be abused
Mungkin tiada permintaan log masuk baru. Jika pengguna kembali ke WhatsApp kemudian, mesej seterusnya mungkin kelihatan seolah-olah dihantar sendiri.There may be no new login prompt. When the user returns to WhatsApp later, the next message may appear to have been sent by them.
Kesan ini hanya mungkin jika WhatsApp Web sudah log masuk pada PC yang dikawal. Penasihat keselamatan melaporkan sesi aktif boleh dibajak untuk menyebarkan fail. Demo ini tidak menunjukkan pencurian token atau pemecahan penyulitan.This is possible only if WhatsApp Web is already signed in on the controlled PC. Security advisories report active sessions can be hijacked to spread files. This demo does not show token theft or broken encryption.
Apa yang patut dibuat sekarang?What should you do now?
Baru menerima failOnly received it
Jangan buka atau ekstrak. Sahkan dengan pengirim melalui panggilan, kemudian padam fail.Do not open or extract it. Verify with the sender by phone, then delete the file.
Sudah jalankan kandungan di PCAlready ran it on a PC
Putuskan PC daripada rangkaian. Dari peranti yang bersih, hubungi bank jika perlu, tukar kata laluan penting dan log keluar sesi WhatsApp Web yang tidak dikenali. Laporkan kepada MyCERT/Cyber999.Disconnect the PC from the network. From a clean device, contact your bank if needed, change important passwords, and log out of unfamiliar WhatsApp Web sessions. Report it to MyCERT/Cyber999.
Jangan gunakan PC itu untuk perbankan atau menukar kata laluan.Do not use that PC for banking or password changes.
Gunakan bantuan keselamatan untuk mengesahkan dan membersihkan peranti; jangan buang bukti sebelum insiden dinilai.Use security support to assess and clean the device; do not erase evidence before the incident is reviewed.
Rantaian ini menggambarkan sampel yang dianalisis, bukan jaminan semua fail atau mangsa melalui langkah sama.This chain illustrates analysed samples; not every file or victim follows every step shown.
ZIP Windows tiba di telefon AndroidA Windows ZIP arrives on an Android phone
Boleh semak penyata ini nanti.Can you check this statement later?09:14
Mesej dan arkib tidak menjalankan program Windows pada Android. Dalam kempen MyCERT ini, arahan yang dilaporkan meminta penerima membuka atau mengekstrak fail menggunakan komputer.The message and archive do not run Windows programs on Android. In this MyCERT campaign, the reported instructions asked recipients to open or extract the file on a computer.
Fail ZIP dalam chat atau senarai Downloads.A ZIP file in chat or Downloads.
Tiada ManageEngine UEMS dipasang melalui rantaian Windows ini hanya kerana ZIP diterima di Android.This Windows chain does not install ManageEngine UEMS simply because the ZIP arrived on Android.
Telefon mungkin tunjuk isi arkib, bukan menjalankan WindowsThe phone may show archive contents, not run Windows
Komponen ini bukan aplikasi Android.These are not Android apps.
Fail EXE/DLL dan imej cakera Windows tidak menjadi aplikasi Android secara automatik. Jangan pindahkan arkib itu ke PC untuk “cuba buka”.Windows EXE/DLL files and disk images do not become Android apps automatically. Do not move the archive to a PC to “try opening it.”
Pengurus fail mungkin memaparkan nama atau saiz item di dalam ZIP.A file manager may display names or sizes of items inside the ZIP.
Paparan arkib bukan bukti telefon dijangkiti. Elakkan membuka kandungan atau memasangnya pada komputer.An archive preview is not evidence that the phone is infected. Do not open its contents or install them on a computer.
APK “PDF Reader” ialah laluan lain, bukan ZIP iniA “PDF Reader” APK is a different path, not this ZIP
Jika aplikasi PDF yang dipasang berasingan meminta akses luas untuk “membaca skrin” atau menekan butang, berhenti dan jangan benarkan.If a separately installed PDF app asks for broad access to “read the screen” or tap buttons, stop and do not allow it.
MyCERT melaporkan LongKong dalam APK yang menyamar sebagai pembaca PDF. Itu memerlukan pemasangan APK berasingan dan kebenaran berisiko; ia bukan sesuatu yang berlaku hanya dengan menerima ZIP Windows ini.MyCERT reported LongKong in APKs disguised as PDF readers. That involves installing a separate APK and granting risky permissions; it does not happen just by receiving this Windows ZIP.
Satu aplikasi lain meminta Accessibility.A different app asks for Accessibility.
Jangan campurkan APK Android ini dengan muatan Windows dalam ZIP. Semak aplikasi daripada Google Play atau laman rasmi pembangun.Do not confuse this Android APK threat with the Windows payload in the ZIP. Get apps from Google Play or the developer’s official site.
Ringkasnya: ZIP Windows yang diterima di Android tidak terus mengawal telefon. Risiko lain hanya timbul jika pengguna memasang aplikasi Android berasingan atau memindahkan fail itu ke PC dan menjalankannya.In short: receiving the Windows ZIP on Android does not itself take over the phone. A separate risk arises only if the user installs a different Android app or moves the file to a PC and runs it.
Simulasi pendidikan sahaja. Semua tetingkap, nama fail, mesej dan status pada skrin ialah contoh; demo ini tidak membuka fail, menghantar mesej, memasang perisian atau menyambung ke pelayan.Educational simulation only. Every window, filename, message, and status shown is an example; this demo does not open files, send messages, install software, or connect to a server.
RUANG BUALTHE CONVERSATION
Apa yang kau fikir?What do you think? (0)
Jadi yang pertama mulakan perbualan.Start the conversation.